なぜ日本企業へのサイバー攻撃が増えているのか? AIが変えた「日本語の壁」と中小企業が今すぐできる対策
 野末 泰裕
最近、情報漏えいのニュースが多いと思いませんか?
最近、企業へのサイバー攻撃や情報漏えいに関するニュースを目にする機会が増えました。
大企業のシステムが停止したり、顧客情報が流出したり、場合によっては取引先にまで被害が広がったり。
以前は「サイバー攻撃なんて、大企業や金融機関が狙われるものでしょう?」と思われていたかもしれません。
しかし、今はそうとも限りません。
警察庁によると、2025年に報告された国内のランサムウェア被害は226件。前年の222件に続き、高い水準で推移しています。
また、2025年のフィッシングに関する報告件数は約245万件に達し、過去最多となりました。国家公安委員会Webサイト
こうした数字を見ると、サイバー攻撃が決して他人事ではないことが分かります。
では、なぜ日本の企業が狙われるのでしょうか。
そして、最近急速に普及しているAIは、この状況にどのような影響を与えているのでしょうか。
なぜ日本企業が狙われるのか?
まず押さえておきたいのは、サイバー攻撃には大きく分けて2つのタイプがあるということです。
ひとつは、特定の企業を狙った攻撃。
もうひとつは、攻撃できそうな企業を探して、無差別に仕掛ける攻撃です。
特に後者では、企業の知名度や売上規模が必ずしも重要とは限りません。
例えば、インターネットに接続されている機器やシステムに、古いソフトウェアが使われていたとします。
攻撃者は、インターネット上のさまざまなシステムを自動的に調査し、既知の弱点が残っている機器を探すことができます。
そこで侵入できそうな企業が見つかれば、会社の規模に関係なく攻撃対象になり得るのです。
つまり、「有名だから狙われる」というだけではなく、「侵入できそうだから狙われる」という側面があるわけです。
さらに、中小企業が大企業への攻撃の足がかりとして利用されることもあります。
取引先や業務委託先を経由して被害が広がる、いわゆる「サプライチェーン攻撃」です。
IPAでも、このサプライチェーンを狙った攻撃を重要な脅威として位置づけています。
参考:プレス発表「情報セキュリティ10大脅威 2026」を決定
もはや「うちは小さな会社だから大丈夫」とは言い切れない時代になっています。
日本企業を守っていた「日本語の壁」が低くなった?
ここで、個人的に気になっていることがあります。
それは、AIの普及によって「日本語の壁」が低くなったのではないか、ということです。
以前から海外発の迷惑メールや詐欺メールは存在していました。
しかし、少し前までは日本語が不自然なものも少なくありませんでした。
「親愛なる顧客様」
「あなたのアカウントは異常が発生しました」
こうした不自然な表現を見て、怪しいメールだと気づいた経験がある方もいるのではないでしょうか。
ところが今は、生成AIを使えば自然な日本語の文章を簡単に作成できます。
しかも、単に翻訳するだけではありません。
相手の会社名や役職、業種などの情報を与えることで、その企業に合わせた文章を作ることもできます。
例えば、社長から経理担当者への支払い依頼を装ったり、取引先からの請求書送付に見せかけたりすることも、以前より容易になっています。
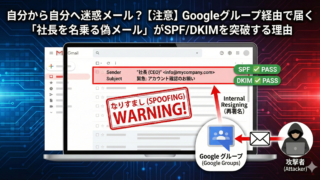
【注意】Googleグループ経由で届く「社長を名乗る偽メール」がSPF/DKIMを突破する理由
ある日、迷惑メールフォルダを見ていたところ、 思わず二度見するメールが届いていました。 表示名:自社の代表者名 件名:会社名 宛先:info@(代表アドレス) しかも SP…
 株式会社エンツナクリエイト
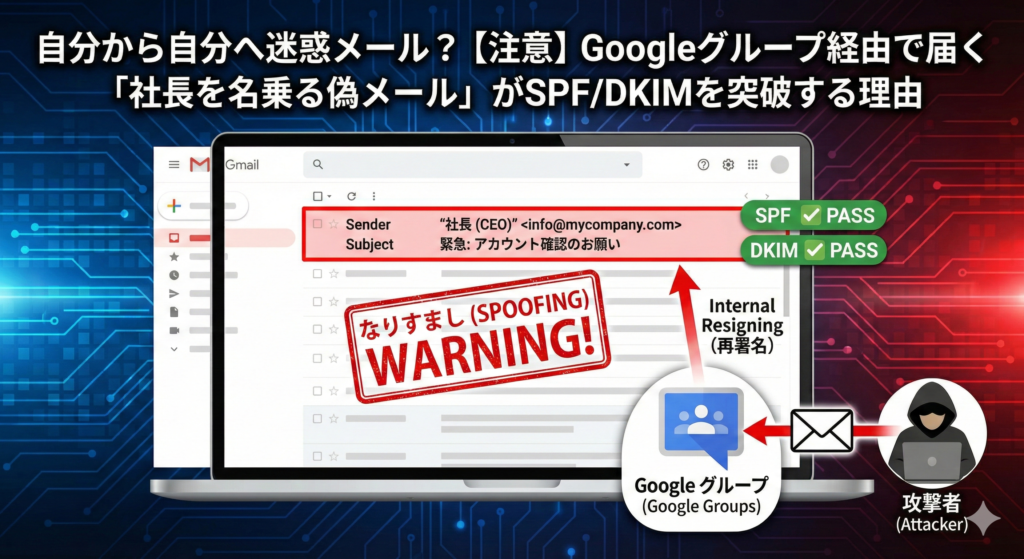
英国の国家サイバーセキュリティセンター(NCSC)も、生成AIによって、従来はフィッシングメールを見分ける手がかりとなっていた翻訳ミスや文法ミスを減らせると指摘しています。
もちろん、これまで日本企業が狙われなかったわけではありません。
日本語は攻撃者にとって障壁のひとつだったと考えられますが、それだけが攻撃対象を決める要因ではありません。
ただ、AIによって自然な日本語を作るためのコストが下がり、海外からでも日本企業を狙いやすくなっているというのは、十分に考えられることです。
これからは「日本語がおかしいから詐欺だと分かる」という見分け方だけでは、通用しなくなるかもしれません。
AIを使えば、誰でも簡単にサイバー攻撃ができるのか?
では、AIを使えば誰でも簡単に企業のシステムへ侵入できるのでしょうか。
結論から言えば、そこまで単純ではありません。
AIがあれば、どんなシステムにも侵入できるというわけではありませんし、高度な攻撃には依然として専門的な知識や技術が必要です。
一方で、これまで専門知識や多くの時間が必要だった作業の一部を、AIが支援できるようになったのも事実です。
例えば、攻撃対象に関する公開情報の整理、不正なメール文章の作成、プログラムの作成支援などです。
カナダのサイバーセキュリティ当局も、AIが標的に合わせた説得力のあるフィッシングメールの大量作成を容易にしていると指摘しています。
参考:Canadian Centre for Cyber Security
つまり、AIによって攻撃者の能力そのものが突然何倍にもなったというより、攻撃を仕掛けるための手間や技術的なハードルが下がっていると考えるのが適切でしょう。
これは、私たちが日々の業務でAIを利用して効率化していることと、ある意味では同じ構造です。
便利な技術は、残念ながら悪用する側にとっても便利なのです。
では、中小企業は何をすればいいのか?
ここまで読むと、「うちには専門のIT担当者もいないし、何から始めたらいいの?」と思うかもしれません。
しかし、すべての企業が高額なセキュリティシステムを導入する必要はありません。
まずは、基本的な対策を確実に実施することが重要です。
IPAが2026年に改訂した「中小企業の情報セキュリティ対策ガイドライン」でも、基本的な対策の重要性が強調されています。
ここでは、比較的すぐに始められる5つの対策をご紹介します。
① パスワードの使い回しをやめ、多要素認証を設定する
最初に確認していただきたいのが、パスワードの管理です。
例えば、メール、会計ソフト、クラウドストレージなどで同じパスワードを使っていませんか?
ひとつのサービスからパスワードが流出すると、別のサービスへの不正ログインに悪用される可能性があります。
そこで、パスワードの使い回しをやめることに加えて、**多要素認証(MFA)**を有効にすることをおすすめします。
これは、パスワードだけでなく、スマートフォンの認証アプリなど、別の方法でも本人確認を行う仕組みです。
可能であれば、フィッシングに強いパスキーやセキュリティキーを利用すると、さらに効果的です。
特に、メールアカウントは優先的に対策しておきましょう。
メールを乗っ取られると、他のサービスのパスワード再設定まで悪用されるおそれがあるためです。
② パソコンやソフトウェアを最新の状態にする
「今のままで問題なく動いているから」
そんな理由で、パソコンやソフトウェアの更新を後回しにしていませんか?
ソフトウェアの更新には、新機能の追加だけでなく、セキュリティ上の弱点を修正する目的もあります。
特に注意したいのは、サポートが終了したOSやソフトウェアです。
サポートが終了すると、新たに発見された弱点が修正されなくなる場合があります。
WindowsやmacOSはもちろん、ブラウザーや業務ソフトなども、定期的に更新状況を確認しましょう。
また、WordPressを利用している企業では、本体だけでなく、テーマやプラグインの更新管理も重要です。
ただし、業務システムやWebサイトでは、更新によって不具合が発生することもあります。必要に応じてバックアップや動作確認を行ったうえで、速やかに更新することが大切です。
③ バックアップを取る。そして復元できるか確認する
万が一、ランサムウェアに感染してしまった場合、パソコンやサーバー内のデータが暗号化され、使えなくなる可能性があります。
そんなときに重要なのがバックアップです。
ただし、バックアップを取っているだけでは十分とはいえません。
例えば、パソコンと常時接続している外付けハードディスクだけにバックアップしていた場合、バックアップ側まで被害を受ける可能性があります。
そのため、普段の環境から切り離したバックアップや、変更・削除されにくいバックアップを用意することが大切です。
そして、もうひとつ重要なのが、バックアップから実際に復元できるか確認しておくことです。
いざというときに復元できなければ、バックアップの意味がありません。
なお、バックアップは業務の復旧に役立ちますが、盗まれた情報の流出を防げるわけではありません。情報漏えい対策も別途必要です。
④ クラウドサービスの共有設定を確認する
最近では、Google DriveやMicrosoft 365などのクラウドサービスを業務で利用する企業も増えています。
非常に便利なサービスですが、共有設定には注意が必要です。
例えば、社内だけで利用するつもりだったファイルが、リンクを知っている人なら誰でも閲覧できる状態になっていたらどうでしょうか。
取引先の情報や社内資料が、意図しない相手に共有される可能性があります。
定期的に共有範囲を確認し、退職者や業務委託契約が終了した人のアクセス権限も見直しましょう。
「誰が、どの情報にアクセスできるのか」を管理することも、立派なセキュリティ対策です。
⑤ 怪しいメールを受け取ったときのルールを決める
最後は、技術的な対策というよりも、社内の運用ルールです。
例えば、経理担当者に社長から次のようなメールが届いたとします。
急ぎの支払いが発生しました。至急、こちらの口座に振り込んでください。
以前なら、不自然な日本語から怪しいと気づけたかもしれません。
しかし、AIを使えば自然な文章を作成できます。
さらに、社長の名前や実際の取引先情報などが含まれていれば、信じてしまう可能性もあります。
そこで、振込先の変更や高額な支払い依頼については、メールだけで判断せず、登録済みの電話番号など別の手段で確認するルールを設けておきましょう。
怪しいメールを開いてしまった場合や、誤って情報を入力してしまった場合に、誰へ連絡するのかも決めておくと安心です。
大切なのは、従業員個人の注意力だけに頼らない仕組みをつくることです。
セキュリティ対策は「IT担当者だけの仕事」ではない
ここまで、比較的取り組みやすい対策をご紹介しました。
しかし、実際の中小企業では、こうした対策が後回しになってしまうことも少なくありません。
「ITに詳しい社員がいない」
「日々の業務が忙しい」
「何にどれくらい費用をかければいいのか分からない」
こうした悩みを抱える経営者も多いのではないでしょうか。
私自身、中小企業のIT活用やDX支援に携わる中で、技術的な問題以上に、社内のルールや管理体制が整っていないことが課題になっているケースを目にします。
例えば、退職した社員のアカウントが残っていたり、共有フォルダの管理者が分からなくなっていたり。
こうした状況は、特別な攻撃がなくても、情報管理上のリスクにつながります。
だからこそ、セキュリティ対策は単にウイルス対策ソフトを導入することではありません。
誰が何を管理し、どのようなルールで業務を行うのか。
その仕組みを整えることが重要だと考えています。
AI時代だからこそ、基本を大切に
AIの進化によって、私たちの仕事は大きく変わり始めています。
これまで時間のかかっていた作業が短時間で終わり、専門知識がなくても、さまざまなことに挑戦できるようになりました。
その恩恵は、私たちのような中小企業にとっても非常に大きいものです。
一方で、同じ技術が悪用される可能性があることも忘れてはいけません。
これまで不自然な日本語で見分けられていた詐欺メールが、自然な文章になって届く。
専門的な知識が必要だった作業の一部を、AIが支援する。
便利になった分だけ、これまでの常識が通用しなくなる場面も増えていくでしょう。
しかし、だからといって必要以上に恐れることはありません。
パスワードの管理、ソフトウェアの更新、バックアップ、アクセス権限の見直し。
こうした基本的な対策は、AI時代になっても変わらず重要です。
大切なのは、すべての攻撃を完璧に防ごうとすることではなく、被害に遭う可能性を減らし、万が一のときにも事業を継続できる仕組みをつくること。
株式会社エンツナクリエイトでは、「ITの不安を、安心に変える」という考えのもと、中小企業のIT活用や業務改善を支援しています。
これからも、便利な技術を安心して活用できる環境づくりを大切にしていきたいと思います。
投稿者プロフィール

-
株式会社エンツナクリエイト 代表取締役
三重県津市出身 名古屋在住
大阪音楽大学短期大学部音楽専攻ジャズコース卒業
WACA公認ウェブ解析士
DX推進アドバイザー
IT導入診断士
Mie WordPress Meetup 共同オーガナイザー
Zoho Japan Community Ambassador